Dzień ruchu Cloudflare'a wystarczy, aby zagrozić mechanizmowi używanemu przez Apple. Nowy atak na RSA zaskoczył kryptografów
 1 godzina temu
Powiązane
Rewolucja w Excelu. Ta zasada już nie obowiązuje
1 godzina temu
Ważna zmiana w Lidlu. Dotyczy systemu kaucyjnego
2 godzin temu
Instalujesz mody? Możesz stracić dostęp do Steam
3 godzin temu
Polecane



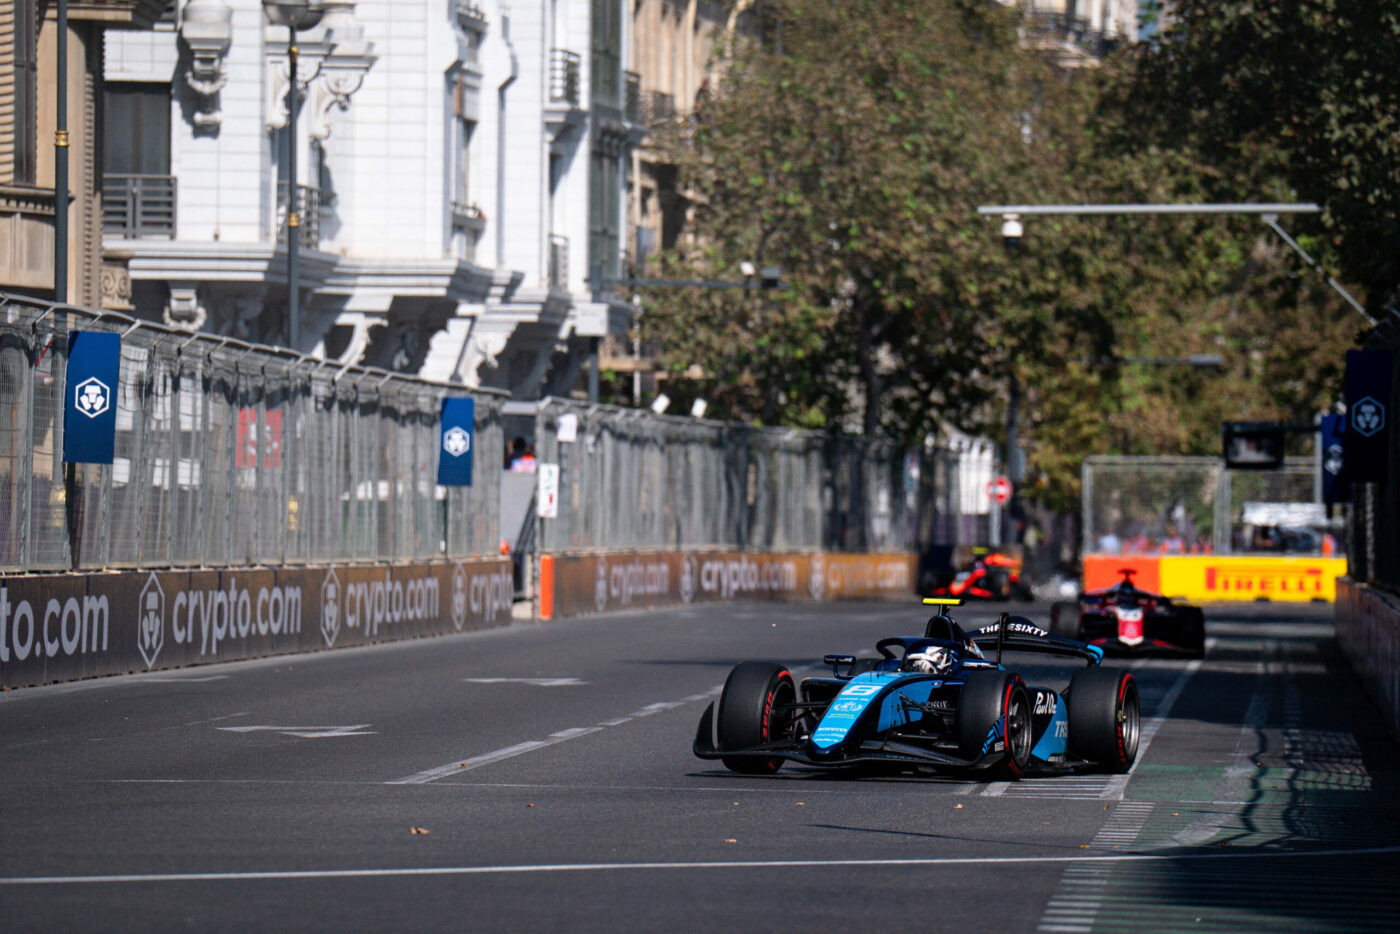
Biliński punktuje w obu piątkowych wyścigach Formuły 2
2 godzin temu
